Welche Datenschutz-, Sicherheits- und Standardanforderungen gelten, wenn digitale Badges nach bestandener Prüfung automatisch versendet werden


In einem digitalen Badge sind strukturierte Metadaten hinterlegt: Aussteller, Empfänger, Prüfungsbezeichnung, Abschlussdatum und häufig eine Gültigkeitsdauer. Machen diese Angaben eine Person identifizierbar, sind es personenbezogene Daten im Sinne der DSGVO. Der automatische Versand nach einer bestandenen Prüfung ist also eine Datenverarbeitung, für die Sie eine Rechtsgrundlage brauchen. In der Praxis kommen vor allem drei in Betracht:
Beim manuellen Versand bleiben diese Fragen oft liegen. Ein automatisierter Prozess zwingt dazu, die Regeln einmal sauber zu definieren und in der Datenschutzerklärung offenzulegen.
Für mehr Informationen lesen Sie: DSGVO für Zertifikate: Sichere und konforme Ausstellung
Nach der DSGVO dürfen Sie nur die Daten verarbeiten, die der Zweck tatsächlich erfordert. Für ein Prüfungsbadge genügen in der Regel diese Angaben:
In Virtualbadge.io bestimmen Sie in der Vorlage selbst, welche Felder auf dem Nachweis erscheinen. So wird Datenminimierung schon beim Ausstellen umgesetzt.
Ebenso wichtig ist die Integrität. Ein Badge, das sich leicht kopieren oder verändern lässt, nützt weder Arbeitgebern noch Behörden. In Virtualbadge.io können Sie Ihre Nachweise kryptografisch signieren und mit einem QR-Code versehen, der auf eine Validierungsseite führt.
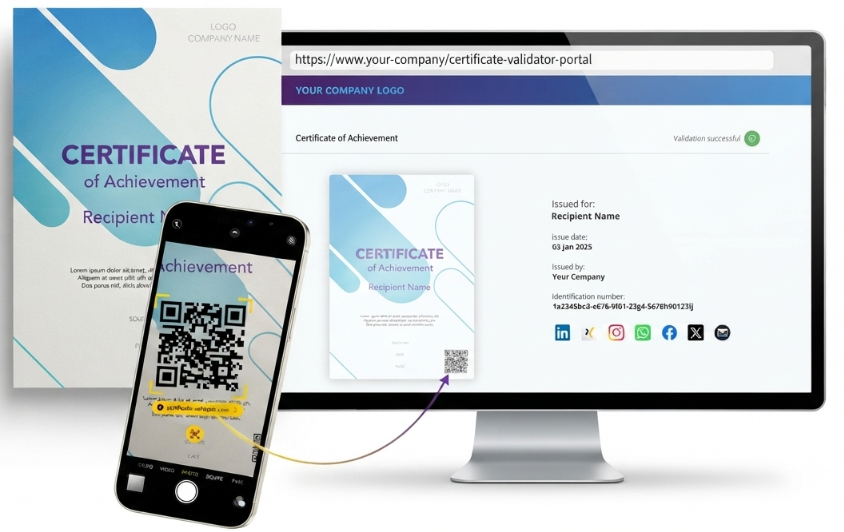
Wird ein signiertes Datenfeld nachträglich verändert, schlägt die Prüfung fehl. Dritte prüfen die Echtheit so in Sekunden, ohne Rückfrage beim Aussteller. Details dazu finden Sie auf der Seite zu fälschungssicheren Zertifikaten.
Automatisierung beschleunigt die Ausstellung, regelt aber nicht den weiteren Lebenszyklus. Drei Punkte gehören verbindlich festgelegt:
Mit Virtualbadge.io verwalten Sie alle ausgestellten Badges und Zertifikate an einem Ort und hinterlegen Ablaufdaten direkt am Nachweis. Ob ein Nachweis noch gilt, sieht jeder Prüfende auf der Validierungsseite. Alle Daten liegen auf europäischen Servern.
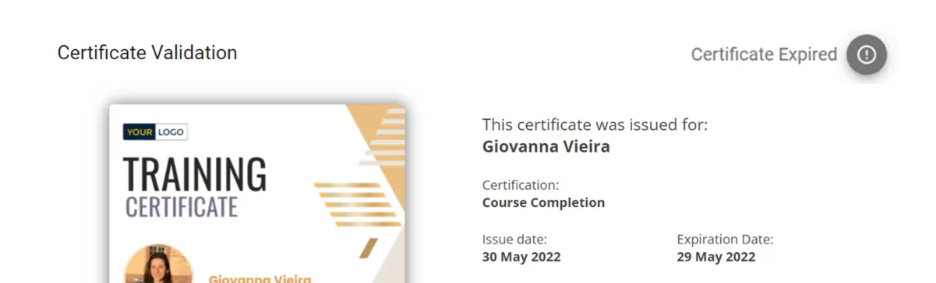
Der Open-Badges-Standard von 1EdTech legt ein einheitliches, maschinenlesbares Format für digitale Nachweise fest. So bleiben Badges plattformübergreifend überprüfbar.
Nach der eIDAS-2.0-Verordnung muss jeder EU-Mitgliedstaat bis Ende 2026 eine EU Digital Identity Wallet anbieten, ab Ende 2027 müssen regulierte Stellen wie Banken sie akzeptieren. Nachweise, die auf verifizierbaren Standards beruhen, lassen sich in dieses Umfeld deutlich leichter einbinden. Virtualbadge.io stellt Open Badges aus, nutzt W3C Verifiable Credentials und hat das Bitkom EUDI Wallet Memorandum of Understanding unterzeichnet.
Automatisch ausgestellte Badges sparen Zeit und senken die Fehlerquote. Compliance bremst diesen Vorteil nicht aus, solange Datenschutz, Fälschungssicherheit und Standards von Beginn an im Workflow verankert sind. Gerade für Zertifizierungs- und Prüfungsorganisationen heißt das: Sie erfüllen heutige Vorgaben und bereiten sich zugleich auf eIDAS 2.0 vor.
Sie möchten das für Ihren Prüfungsprozess sehen? Vereinbaren Sie jetzt eine kostenlose Demo.
Wie wird ein automatisch ausgestelltes Badge fälschungssicher?
Durch eine kryptografische Signatur und eine Validierungsseite per QR-Code. Jede nachträgliche Änderung der signierten Daten wird bei der Prüfung erkannt.
Was bedeutet eIDAS 2.0 für die Badge-Ausgabe?
Mit der EUDI-Wallet gewinnen verifizierbare, maschinenlesbare Nachweise an Bedeutung. Wer schon heute auf Open Badges und W3C Verifiable Credentials setzt, vermeidet spätere Umstellungen.
* Sie können die Organisations-ID in der URL finden, wenn Sie als Administrator auf Ihre LinkedIn-Unternehmensseite zugreifen.


Marketing

October 12, 2026

4 min
Ein Hinweis zu unseren Texten: Wir nutzen KI-Tools zur Unterstützung bei Recherche und Entwurf. Jeder Artikel wird anschließend von unserem Team geprüft, redigiert und auf Richtigkeit kontrolliert, bevor er veröffentlicht wird. Die letzte Entscheidung liegt immer bei einem Menschen.

Sie möchten wissen wie +1.000 Bildungsanbieter von Virtualbadge.io profitieren?